Domain cordrock.de kaufen?
Wir ziehen mit dem Projekt
cordrock.de um.
Sind Sie am Kauf der Domain
cordrock.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain cordrock.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **


Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
RAVENSBURGER 32684 Wieso? Weshalb? Warum? Wir entdecken Kleidung und ModeKleider machen Leute! Denn Kleidung verhüllt, wärmt und schützt nicht nur – sie schmückt auch und ist Ausdruck des persönlichen Geschmacks. Schon Kinder wissen ganz genau, was sie anziehen möchten. Dank vielfältiger Klappen bleiben im Buch keine Fragen offen: Wie wird Kleidung hergestellt? Wie hat sich Mode verändert? Was trägt man in anderen Ländern? Was machen Modedesigner und Models? Mit Anziehpuppe zum Herauslösen und Anregungen zum Selbst-Designen. • Täglich aktuelles Thema für Kinder ab 4 Jahren • Sachlich fundierter Einblick in die bunte Welt der Mode • Von alltagsnahen Themen bis zum faszinierenden Modebusiness14,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
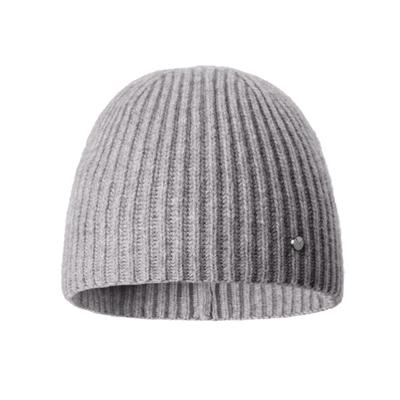
Strickmütze PEARLWOOD "TONI", Damen, grau (graphite), Wolle, Mützen Strickmütze, schlichtes Design - lässt sich vielseitig kombinierenFrauen-Strickmütze von PEARLWOOD im legeren Look. Die elastische Wolle ist weich und angenehm zu tragen. Empfehlenswert ist die Mütze nicht nur, um den Kopf zu wärmen, sondern auch als stylische Ergänzung zum Outfit., Material:...59,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Stoll, Ann-Kathrin: Fall(ing) for Knits - Mode stricken in Herbst- und ErdtönenFall(ing) for Knits - Mode stricken in Herbst- und Erdtönen , Mit den schönsten Modellen von Designerin ann.ka.thrin , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20230825, Produktform: Leinen, Autoren: Stoll, Ann-Kathrin, Seitenzahl/Blattzahl: 160, Keyword: Cardigan stricken; Pullover stricken; Stricken Herbstfarben; Trendfarben Herbst; handarbeitsbuch; strick zubehör; strickanleitungen für anfänger; strickanleitungen pullover; stricken basiswissen; stricken ideen; stricken lernen; stricktechnicken buch, Fachschema: Herbst~Jahreszeit / Herbst~Stricken, Interesse Alter: Jahreszeiten: Herbst, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 261, Breite: 196, Höhe: 18, Gewicht: 716, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Wie kann man diesen Rock im altmallgoth Stil kombinieren?
Um den Rock im altmallgoth Stil zu kombinieren, könntest du ihn mit einer schwarzen Spitzenbluse und einer Lederjacke tragen. Dazu passen gut schwarze Netzstrumpfhosen und Plateaustiefel. Ergänze den Look mit silbernen Accessoires wie einer Halskette oder Armreifen. **
-
Welche Art von Rock kann man im Herbst mit Jeans-Shorts kombinieren?
Im Herbst kann man Jeans-Shorts gut mit einem lässigen, etwas dickeren Strickpullover kombinieren. Dazu passen beispielsweise Stiefeletten oder Boots. Ein weiteres passendes Oberteil könnte ein kariertes Hemd oder eine Bluse sein. **


Wie kann man Seidenaccessoires in der Mode vielseitig kombinieren?
Seidenaccessoires wie Schals, Tücher oder Krawatten können sowohl zu formellen als auch zu lässigen Outfits getragen werden. Sie können als Farbtupfer dienen oder ein Outfit aufwerten. Seidenaccessoires können auch als Haarband, Gürtel oder Armband getragen werden, um einen individuellen Look zu kreieren. **
Was ist der Stil der Kleidung im Folk-Rock?
Der Stil der Kleidung im Folk-Rock ist oft von einem lässigen und natürlichen Look geprägt. Es werden häufig Elemente aus der traditionellen Folklore und dem Rock'n'Roll kombiniert, wie zum Beispiel Jeans, fließende Kleider, Fransen, Lederjacken und Stiefel. Es ist ein entspannter und individueller Stil, der die Verbindung zur Natur und zur Musik betont. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
RAVENSBURGER 02704 Wir entdecken Kleidung und ModeWas machen Modedesigner und Models? Wie hat sich Kleidung verändert? Warum gibt es Berufskleidung? Welche Kleidung ist typisch in anderen Ländern? Ein umfassender Einblick in die Welt der Mode. Mit Anziehpuppe und Anregungen zum Selbst-Designen. Kleidung hat viele Funktionen: Sie verhüllt, wärmt, schützt und schmückt - und sie ist Ausdruck des persönlichen Geschmacks. Schon Kinder wissen ganz genau, was sie anziehen möchten. In diesem Buch lernen sie alle Spielarten von Mode kennen: von alltagsnahen Themen bis zum faszinierenden Modebusiness. Wie wird Kleidung hergestellt? Wie hat sich Mode verändert? Was trägt man in anderen Ländern? Was macht ein Model?14,99 €*Versand: 5,90 €Sichere Weiterleitung zum Anbieter
-
RAVENSBURGER 32684 Wieso? Weshalb? Warum? Wir entdecken Kleidung und ModeKleider machen Leute! Denn Kleidung verhüllt, wärmt und schützt nicht nur – sie schmückt auch und ist Ausdruck des persönlichen Geschmacks. Schon Kinder wissen ganz genau, was sie anziehen möchten. Dank vielfältiger Klappen bleiben im Buch keine Fragen offen: Wie wird Kleidung hergestellt? Wie hat sich Mode verändert? Was trägt man in anderen Ländern? Was machen Modedesigner und Models? Mit Anziehpuppe zum Herauslösen und Anregungen zum Selbst-Designen. • Täglich aktuelles Thema für Kinder ab 4 Jahren • Sachlich fundierter Einblick in die bunte Welt der Mode • Von alltagsnahen Themen bis zum faszinierenden Modebusiness14,99 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Strickmütze PEARLWOOD "TONI", Damen, grau (graphite), Wolle, Mützen Strickmütze, schlichtes Design - lässt sich vielseitig kombinierenFrauen-Strickmütze von PEARLWOOD im legeren Look. Die elastische Wolle ist weich und angenehm zu tragen. Empfehlenswert ist die Mütze nicht nur, um den Kopf zu wärmen, sondern auch als stylische Ergänzung zum Outfit., Material:...59,99 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Stoll, Ann-Kathrin: Fall(ing) for Knits - Mode stricken in Herbst- und ErdtönenFall(ing) for Knits - Mode stricken in Herbst- und Erdtönen , Mit den schönsten Modellen von Designerin ann.ka.thrin , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20230825, Produktform: Leinen, Autoren: Stoll, Ann-Kathrin, Seitenzahl/Blattzahl: 160, Keyword: Cardigan stricken; Pullover stricken; Stricken Herbstfarben; Trendfarben Herbst; handarbeitsbuch; strick zubehör; strickanleitungen für anfänger; strickanleitungen pullover; stricken basiswissen; stricken ideen; stricken lernen; stricktechnicken buch, Fachschema: Herbst~Jahreszeit / Herbst~Stricken, Interesse Alter: Jahreszeiten: Herbst, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 261, Breite: 196, Höhe: 18, Gewicht: 716, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Igney, Volkhard: Erfolgreich kombinierenErfolgreich kombinieren , Die Lehre der Schachtaktik und Schachkombination erfolgt im allgemeinen unsystematisch. Generationen von Schachspielern haben ihr taktisches Wissen einfach nur aus dem Studium zahlloser Beispielstellungen erlernt. Zwar sind uns schon lange die verschiedensten, immer wiederkehrenden taktischen Motive bekannt, wie Doppeldrohungen, Fesselungen, schwache Punkte, Opfer, Mattangriffe und einiges mehr. Wir finden in der Schachliteratur aber bislang keine auch nur annähernd vollständige Darstellung oder gar eine saubere Klassifikation der taktischen Elemente. Die meisten Veröffentlichungen auf diesem Sektor verzichten auf Vollständigkeit und setzen stattdessen auf eine möglichst unterhaltsame Form der Belehrung. Volkhard Igney wählt mit seinem vorliegenden Werk ganz bewußt einen anderen Ansatz. Er untersucht methodisch, welche Elemente allen Kombinationen gemeinsam sind: Welche Voraussetzungen müssen in einer Stellung vorhanden sein, die einen taktischen Schlag, eine Kombination möglich machen. Welche taktischen Motive - hier taktische Methoden genannt - gibt es überhaupt? Welche Ziele werden erreicht? Damit wird wohl erstmalig der Versuch unternommen, eine umfassende Theorie der Schachtaktik zu formulieren. Im zweiten Teil des Buches wird die Theorie ergänzt durch Übungsaufgaben, die systematisch geordnet präsentiert werden. Damit dürfte dieses Werk für jeden lernenden Schachspieler, ganz besonders aber auch für alle Schachlehrer und Trainer von großem Nutzen sein. Klaus Darga - Bundestrainer des Deutschen Schachbundes 1989 - 97 , Lüfter- & Gebläsemotoren > Motorkühlung , Erscheinungsjahr: 200201, Produktform: Kartoniert, Titel der Reihe: Praxis Schach#49#, Autoren: Igney, Volkhard, Bearbeitung: Teschner, Rudolf, Seitenzahl/Blattzahl: 232, Abbildungen: 502 Diagramme., Fachschema: Schach, Thema: Verstehen, Warengruppe: HC/Spielen/Raten, Fachkategorie: Brettspiele: Schach, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Edition Olms AG, Verlag: Edition Olms AG, Verlag: Edition Olms, Länge: 240, Breite: 172, Höhe: 19, Gewicht: 577, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 87571919,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann man diesen Rock im altmallgoth Stil kombinieren?
Um den Rock im altmallgoth Stil zu kombinieren, könntest du ihn mit einer schwarzen Spitzenbluse und einer Lederjacke tragen. Dazu passen gut schwarze Netzstrumpfhosen und Plateaustiefel. Ergänze den Look mit silbernen Accessoires wie einer Halskette oder Armreifen. **
-
Welche Art von Rock kann man im Herbst mit Jeans-Shorts kombinieren?
Im Herbst kann man Jeans-Shorts gut mit einem lässigen, etwas dickeren Strickpullover kombinieren. Dazu passen beispielsweise Stiefeletten oder Boots. Ein weiteres passendes Oberteil könnte ein kariertes Hemd oder eine Bluse sein. **
-
Wie kann man Seidenaccessoires in der Mode vielseitig kombinieren?
Seidenaccessoires wie Schals, Tücher oder Krawatten können sowohl zu formellen als auch zu lässigen Outfits getragen werden. Sie können als Farbtupfer dienen oder ein Outfit aufwerten. Seidenaccessoires können auch als Haarband, Gürtel oder Armband getragen werden, um einen individuellen Look zu kreieren. **
-
Was ist der Stil der Kleidung im Folk-Rock?
Der Stil der Kleidung im Folk-Rock ist oft von einem lässigen und natürlichen Look geprägt. Es werden häufig Elemente aus der traditionellen Folklore und dem Rock'n'Roll kombiniert, wie zum Beispiel Jeans, fließende Kleider, Fransen, Lederjacken und Stiefel. Es ist ein entspannter und individueller Stil, der die Verbindung zur Natur und zur Musik betont. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.